مقدمه: این عامل کیست؟
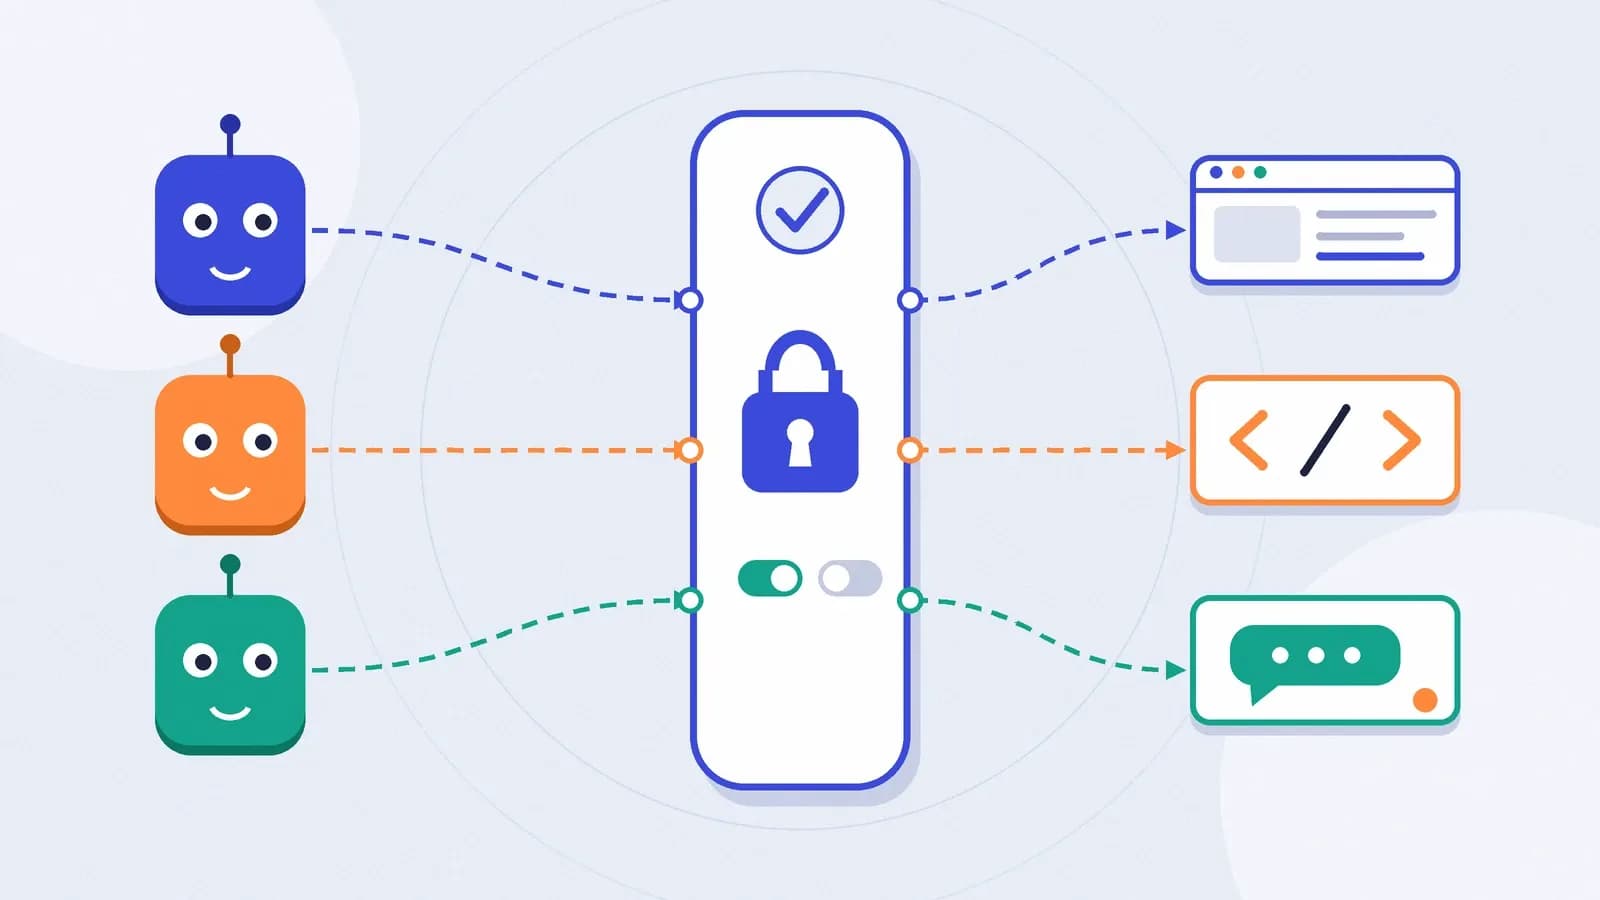
تصور کنید دستیار هوش مصنوعی شما برای تغییر آدرس سفارش به سایت یک فروشگاه مراجعه میکند. فروشگاه باید چند چیز را بداند: این درخواست از طرف چه کسی است؟ آن شخص چه اجازهای داده؟ و عامل مجاز است فقط ببیند یا تغییر هم بدهد؟
در ۱۴ مهر ۱۴۰۵ (۶ اکتبر ۲۰۲۶) شرکت Sierra همراه با متا Personal Agent Protocol را معرفی کرد؛ استانداردی باز برای اینکه عاملهای هوش مصنوعی شخصی چگونه نزد کسبوکارها احراز هویت کنند. شرکتهایی مثل Genesys، Instinct، Rocket، Shopify، Stripe و Walmart در این کار مشارکت دارند.
حتی اگر این پروتکل خاص فراگیر نشود، پرسشهایی که به آن پاسخ میدهد برای هر کسی که عامل میسازد یا میزبانی میکند مهم است.
OAuth در چند خط
پروتکل جدید بر پایه OAuth ساخته شده، همان سازوکاری که پشت دکمههای «ورود با گوگل» است. ایده اصلی OAuth «واگذاری مجوز» است:
- کاربر رمز عبورش را به برنامه ثالث نمیدهد.
- بهجای آن، برنامه یک توکن با محدوده مشخص (scope) دریافت میکند.
- توکن میتواند فقط برای یک کار و یک مدت محدود معتبر باشد و هر زمان لغو شود. برای عاملها همین الگو مناسب است: کاربر به عامل اجازه میدهد «سفارشهایم را ببیند» بدون اینکه رمز حسابش را در اختیار مدل بگذارد.
خواندن و نوشتن؛ دو سطح متفاوت
طبق شرح منتشرشده، در این پروتکل کاربر پس از ورود تعیین میکند عامل فقطخواندنی باشد یا دسترسی نوشتن هم داشته باشد. تفاوت این دو بسیار مهم است:
| سطح | مثال | ریسک |
|---|---|---|
| فقطخواندنی | دیدن وضعیت سفارش یا موجودی کالا | کم؛ حداکثر افشای اطلاعات |
| نوشتن | لغو سفارش، تغییر آدرس، ثبت رزرو | بالا؛ تغییر واقعی در دنیای واقعی |
همچنین گزارش شده عامل میتواند بدون ورود هم شروع کند (مثلاً بپرسد کالایی موجود است یا سیاست مرجوعی چیست) و بعد با ورود کاربر ادامه دهد، در همان نشست و حتی میان کانالهای مختلف.
اصل حداقل اختیار
قاعده طلایی امنیت این است: هر موجودیت فقط به آنچه برای کارش لازم است دسترسی داشته باشد. برای عاملها این یعنی:
- محدوده توکن را کوچک و مشخص تعریف کنید، نه «دسترسی کامل به حساب».
- کارهای پرخطر (پرداخت، حذف، ارسال پیام انبوه) را به تأیید صریح انسان وابسته کنید.
- سقف تعداد درخواست و مبلغ بگذارید.
- هر اقدام عامل را با هویت مشخص ثبت کنید تا بعداً قابل ردیابی باشد.
- توکنها را کوتاهمدت نگه دارید و سازوکار لغو سریع داشته باشید.
عامل از کدام راه وارد میشود؟
بهگفته منتشرشده، کسبوکار میتواند انتخاب کند عاملها از کدام مسیر وارد شوند:
- وبسایت (عامل مثل یک کاربر مرورگر رفتار میکند).
- API، با استانداردهایی مثل MCP و OpenAPI.
- عامل خود شرکت؛ یعنی عامل کاربر با عامل فروشگاه گفتگو میکند. برای بیشتر کسبوکارها مسیر API امنتر و قابلکنترلتر از عاملهایی است که صفحه وب را «کلیک میکنند»، چون میتوان نرخ درخواست، اسکوپ و لاگ را دقیق مدیریت کرد.
وضعیت فعلی و نکات احتیاطی
این پروتکل هنوز در مراحل اولیه است. نسخه ۰٫۱ مشخصات قرار است در ادامه اکتبر منتشر شود، و پرداخت، اعلانهای پوش و مجوزهای جزئیتر به بعد موکول شدهاند. در عین حال رقیبی هم وجود دارد: پروتکل Trusted Agent Protocol از ویزا که Stripe و Shopify به آن هم پیوستهاند.
پس فعلاً منتظر برنده نشوید. دو تصمیم مستقل از پروتکل را همین حالا بگیرید: عاملها از چه کانالی وارد شوند و کدام کارها فقطخواندنی بماند.